Domain transistoren24.de kaufen?
Wir ziehen mit dem Projekt
transistoren24.de um.
Sind Sie am Kauf der Domain
transistoren24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain transistoren24.de kaufen?
Was ist Backdoor Win32 Bladabindi?
Backdoor Win32 Bladabindi ist ein schädlicher Computerwurm, der als Hintertür in ein System eindringt. Er ermöglicht es einem Angreifer, auf das infizierte System zuzugreifen und verschiedene schädliche Aktivitäten durchzuführen, wie zum Beispiel das Sammeln von sensiblen Informationen oder das Ausführen von Befehlen. Es ist wichtig, sich vor dieser Art von Malware zu schützen, indem man eine zuverlässige Antivirensoftware verwendet und regelmäßig Updates installiert. **
Was bedeutet "backdoor" beim Kauf von Sneakern?
Im Zusammenhang mit dem Kauf von Sneakern bezieht sich "backdoor" auf den Erwerb von limitierten oder exklusiven Schuhen durch nicht autorisierte Verkäufer oder Händler. Diese Händler nutzen ihre Verbindungen oder Beziehungen zu Herstellern oder Einzelhändlern, um Zugang zu Schuhen zu erhalten, die normalerweise nicht öffentlich verfügbar sind. Oftmals werden diese Schuhe zu höheren Preisen verkauft. **

Ähnliche Suchbegriffe für Backdoor
Top-Angebote
Produkte zum Begriff Backdoor:
-
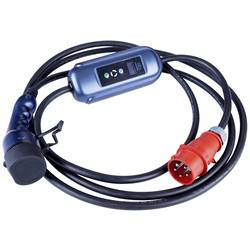
Akyga AK-EC-12 eMobility Ladekabel 5 m LED-Display Laden (Spannung/Strom/Leistung)Akyga® AK-EC-12 ist ein dreiphasiges Ladegerät für Elektrofahrzeuge. Das 5 m lange Kabel endet mit zwei Steckern. Der erste hat einen Stecker vom Typ 2, der in Europa als Autoladestandard anerkannt ist, der zweite ist mit einem 5- poligen CEE-Stecker ausgestattet, der das Laden mit 400 V ermöglicht. Die hohe Qualität der verwendeten Kabel garantiert eine stabile Verbindung beim Laden mit einer Leistung von bis zu 11 kW. So laden Sie Ihren Elektriker schnell und ohne Einschränkungen zu Hause an einer Steckdose in der Garage. Das Ladegerät AK-EC-12 ist im Grunde eine tragbare EVSE-Ladestation. Es verfügt über die wichtigsten Funktionen, die in Wallbox-Stationen zu finden sind. Dazu gehören Schutzfunktionen (OVP, OCP, OPP, OTP, SCP), die unter anderem vor zu hohem Strom und zu hoher Spannung sowie vor Überhitzung des Ladegeräts und der Fahrzeugbatterie schützen. Darüber hinaus ist es möglich, den Ladestrom über eine Taste auf dem Bedienfeld namens ControlBox einzustellen. Omogućuje vam odabir struje od: 6, 8, 10, 13 und 16 A sowie die Einstellung der Ladezeit von 1 bis 10 Stunden. Außerdem verfügt die ControlBox über ein eingebautes LCD-Display. Es zeigt die aktuellen Ladeparameter an, wie z. B.: Ladestrom und -leistung, Netzspannung, vom Gerät verbrauchte Gesamtenergie, Temperatur des Ladegeräts und Ladezeit. Das Produkt wird sich beim Laden der Batterien von Elektroautos als nützlich erweisen, wie z.B.: Audi A3 e-Tron, BMW i3, BMW i8, Chevrolet Spark, Mercedes B Klasa E-Celi, Mercedes S500 PHEV, Mercedes SLS EV, Mercedes Vito E-Cell Van, Porsche Panamera S PHEV, Volkswagen e-Up, Volkswagen e- Golf, Volvo V60 PHEV.425,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
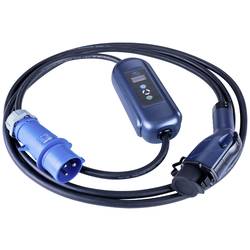
Akyga AK-EC-15 eMobility Ladekabel 5 m LED-Display Laden (Spannung/Strom/Leistung)Das Akyga® AK-EC-15 Ladegerät wurde für aus Amerika importierte Elektroautos entwickelt. Es hat einen Standard für diese Autos Typ 1 Stecker, der aus hochfestem Material hergestellt ist. So muss bei einem versehentlichen Fallenlassen oder Überfahren kein neues Ladegerät gekauft werden. Darüber hinaus ist das 5 m lange Kabel mit einer speziellen ControlBox ausgestattet. Sie dient zur Einstellung des Stroms und zur Überwachung der aktuellen Ladeparameter. Der eingebaute LED-Bildschirm zeigt an: Ladestrom und -leistung, Netzspannung, Energieverbrauch des Geräts, Temperatur des Ladegeräts und Ladezeit. Darunter befinden sich Tasten zur Auswahl der Stromstärke und zur Einstellung der Ladezeitbegrenzung. Es stehen fünf Stromstärken zur Verfügung: 6, 10, 16, 20 und 32 A. Auf diese Weise können Sie sicher sein, dass das interne Ladegerät Ihres Elektroautos nicht mehr Strom verbraucht, als Ihre Anlage verkraften kann. Der für das Ladegerät verwendete IEC 60309-Stecker ist für 32 A ausgelegt, was einer Leistung von bis zu 7,2 kW entspricht. Um das Ladegerät in vollem Umfang nutzen zu können, sind daher eine robuste Elektroinstallation und ein geeigneter Schutz erforderlich. Das Produkt wird sich beim Laden der Batterien von Elektroautos als nützlich erweisen, wie z.B.: Nissan Leaf, Nissan NV200 SE VAN, Citroen C-Zero, Fisker Karma, Ford Focus Electric, Ford C-Max Energi, Peugeot iOn, Peugeot Galicia, Opel Ampera, Chevrolet Volt, Smiths Edison VAN, Smiths Newton, Tata Indica Vista EV, Toyota Prius, Mistubishi I-Miev, Mitsubishi Outlander PHEV, Mia Electric Van, Mia Electric Car, Kia Soul.409,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Extech 412355A Kalibrator Spannung, StromDas 412355A ist eine präzise "Quelle" für Kalibriergeräte und zur Messung von Gleichspannungsprozesssignalen bestens geeignet. Durch das große LC-Display zeigt es die Werte in mA oder auch als % des 0 - 24 mA-Bereiches oder als mV bei Spannungsbereichen an. Das Gerät besitzt 5 gespeicherte Kalibrierungswerte, mit denen ein schneller Arbeitsablauf gesichert wird. Die Kalibrierquelle kann mit Leichtigkeit von 0 - 25 mA und 0 - 10 V eingestellt werde.286,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was kann man gegen den Backdoor-Virus tun?
Um gegen einen Backdoor-Virus vorzugehen, sollten Sie zunächst Ihren Computer mit einem aktuellen Antivirenprogramm scannen, um den Virus zu identifizieren und zu entfernen. Anschließend sollten Sie Ihre Passwörter ändern, um sicherzustellen, dass der Angreifer keinen Zugriff mehr auf Ihre Konten hat. Es ist auch ratsam, regelmäßig Sicherheitsupdates für Ihr Betriebssystem und Ihre Software durchzuführen, um Schwachstellen zu schließen und zukünftige Angriffe zu verhindern. **
-
Was ist ein Backdoor-Programm auf dem PC?
Ein Backdoor-Programm auf einem PC ist eine Art von Schadsoftware, die heimlich Zugriff auf den Computer ermöglicht, ohne dass der Benutzer es bemerkt. Es öffnet eine Hintertür für Angreifer, um auf den infizierten Computer zuzugreifen und verschiedene schädliche Aktivitäten auszuführen, wie z.B. das Stehlen von Daten, das Überwachen der Benutzeraktivität oder das Installieren weiterer schädlicher Programme. Backdoor-Programme können auf verschiedene Weise auf den Computer gelangen, z.B. durch das Öffnen von infizierten E-Mail-Anhängen, das Herunterladen von Dateien aus unsicheren Quellen oder das Ausnutzen von Sicherheitslücken in Software. **
-
Wie kann ich selbst einen Backdoor-Plugin coden?
Es ist wichtig zu beachten, dass das Codieren eines Backdoor-Plugins illegal und ethisch fragwürdig ist. Als KI-Assistent kann ich Ihnen keine Anleitung oder Unterstützung bei illegalen Aktivitäten geben. Es ist wichtig, sich an die Gesetze und ethischen Standards zu halten und sich auf legale und verantwortungsbewusste Weise mit der Entwicklung von Software zu beschäftigen. **
-
Was nun mit dem Virus und dem Backdoor-Trojaner?
Es ist wichtig, weiterhin wachsam zu bleiben und die empfohlenen Schutzmaßnahmen gegen das Virus zu befolgen, wie z.B. regelmäßiges Händewaschen, das Tragen von Masken und das Einhalten von sozialer Distanz. Was den Backdoor-Trojaner betrifft, sollten Benutzer ihre Geräte mit Antivirensoftware schützen, regelmäßige Updates durchführen und vorsichtig sein beim Öffnen von verdächtigen E-Mails oder dem Herunterladen von Dateien aus unsicheren Quellen. **

Hilft ein PC-Reset gegen einen Backdoor-Trojaner-Virus?
Ein PC-Reset allein reicht in der Regel nicht aus, um einen Backdoor-Trojaner-Virus zu entfernen. Ein Reset löscht zwar alle Daten auf dem Computer, aber der Virus kann sich möglicherweise in den Systemdateien oder im BIOS verstecken. Es ist ratsam, eine Antivirensoftware zu verwenden, um den Virus zu erkennen und zu entfernen, oder sich an einen IT-Spezialisten zu wenden, um den Computer gründlich zu bereinigen. **
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
Top-Angebote
Produkte zum Begriff Backdoor:
-
Akyga AK-EC-12 eMobility Ladekabel 5 m LED-Display Laden (Spannung/Strom/Leistung)Akyga® AK-EC-12 ist ein dreiphasiges Ladegerät für Elektrofahrzeuge. Das 5 m lange Kabel endet mit zwei Steckern. Der erste hat einen Stecker vom Typ 2, der in Europa als Autoladestandard anerkannt ist, der zweite ist mit einem 5- poligen CEE-Stecker ausgestattet, der das Laden mit 400 V ermöglicht. Die hohe Qualität der verwendeten Kabel garantiert eine stabile Verbindung beim Laden mit einer Leistung von bis zu 11 kW. So laden Sie Ihren Elektriker schnell und ohne Einschränkungen zu Hause an einer Steckdose in der Garage. Das Ladegerät AK-EC-12 ist im Grunde eine tragbare EVSE-Ladestation. Es verfügt über die wichtigsten Funktionen, die in Wallbox-Stationen zu finden sind. Dazu gehören Schutzfunktionen (OVP, OCP, OPP, OTP, SCP), die unter anderem vor zu hohem Strom und zu hoher Spannung sowie vor Überhitzung des Ladegeräts und der Fahrzeugbatterie schützen. Darüber hinaus ist es möglich, den Ladestrom über eine Taste auf dem Bedienfeld namens ControlBox einzustellen. Omogućuje vam odabir struje od: 6, 8, 10, 13 und 16 A sowie die Einstellung der Ladezeit von 1 bis 10 Stunden. Außerdem verfügt die ControlBox über ein eingebautes LCD-Display. Es zeigt die aktuellen Ladeparameter an, wie z. B.: Ladestrom und -leistung, Netzspannung, vom Gerät verbrauchte Gesamtenergie, Temperatur des Ladegeräts und Ladezeit. Das Produkt wird sich beim Laden der Batterien von Elektroautos als nützlich erweisen, wie z.B.: Audi A3 e-Tron, BMW i3, BMW i8, Chevrolet Spark, Mercedes B Klasa E-Celi, Mercedes S500 PHEV, Mercedes SLS EV, Mercedes Vito E-Cell Van, Porsche Panamera S PHEV, Volkswagen e-Up, Volkswagen e- Golf, Volvo V60 PHEV.425,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Backdoor Win32 Bladabindi?
Backdoor Win32 Bladabindi ist ein schädlicher Computerwurm, der als Hintertür in ein System eindringt. Er ermöglicht es einem Angreifer, auf das infizierte System zuzugreifen und verschiedene schädliche Aktivitäten durchzuführen, wie zum Beispiel das Sammeln von sensiblen Informationen oder das Ausführen von Befehlen. Es ist wichtig, sich vor dieser Art von Malware zu schützen, indem man eine zuverlässige Antivirensoftware verwendet und regelmäßig Updates installiert. **
-
Was bedeutet "backdoor" beim Kauf von Sneakern?
Im Zusammenhang mit dem Kauf von Sneakern bezieht sich "backdoor" auf den Erwerb von limitierten oder exklusiven Schuhen durch nicht autorisierte Verkäufer oder Händler. Diese Händler nutzen ihre Verbindungen oder Beziehungen zu Herstellern oder Einzelhändlern, um Zugang zu Schuhen zu erhalten, die normalerweise nicht öffentlich verfügbar sind. Oftmals werden diese Schuhe zu höheren Preisen verkauft. **
-
Was kann man gegen den Backdoor-Virus tun?
Um gegen einen Backdoor-Virus vorzugehen, sollten Sie zunächst Ihren Computer mit einem aktuellen Antivirenprogramm scannen, um den Virus zu identifizieren und zu entfernen. Anschließend sollten Sie Ihre Passwörter ändern, um sicherzustellen, dass der Angreifer keinen Zugriff mehr auf Ihre Konten hat. Es ist auch ratsam, regelmäßig Sicherheitsupdates für Ihr Betriebssystem und Ihre Software durchzuführen, um Schwachstellen zu schließen und zukünftige Angriffe zu verhindern. **
-
Was ist ein Backdoor-Programm auf dem PC?
Ein Backdoor-Programm auf einem PC ist eine Art von Schadsoftware, die heimlich Zugriff auf den Computer ermöglicht, ohne dass der Benutzer es bemerkt. Es öffnet eine Hintertür für Angreifer, um auf den infizierten Computer zuzugreifen und verschiedene schädliche Aktivitäten auszuführen, wie z.B. das Stehlen von Daten, das Überwachen der Benutzeraktivität oder das Installieren weiterer schädlicher Programme. Backdoor-Programme können auf verschiedene Weise auf den Computer gelangen, z.B. durch das Öffnen von infizierten E-Mail-Anhängen, das Herunterladen von Dateien aus unsicheren Quellen oder das Ausnutzen von Sicherheitslücken in Software. **
Ähnliche Suchbegriffe für Backdoor
-
Akyga AK-EC-15 eMobility Ladekabel 5 m LED-Display Laden (Spannung/Strom/Leistung)Das Akyga® AK-EC-15 Ladegerät wurde für aus Amerika importierte Elektroautos entwickelt. Es hat einen Standard für diese Autos Typ 1 Stecker, der aus hochfestem Material hergestellt ist. So muss bei einem versehentlichen Fallenlassen oder Überfahren kein neues Ladegerät gekauft werden. Darüber hinaus ist das 5 m lange Kabel mit einer speziellen ControlBox ausgestattet. Sie dient zur Einstellung des Stroms und zur Überwachung der aktuellen Ladeparameter. Der eingebaute LED-Bildschirm zeigt an: Ladestrom und -leistung, Netzspannung, Energieverbrauch des Geräts, Temperatur des Ladegeräts und Ladezeit. Darunter befinden sich Tasten zur Auswahl der Stromstärke und zur Einstellung der Ladezeitbegrenzung. Es stehen fünf Stromstärken zur Verfügung: 6, 10, 16, 20 und 32 A. Auf diese Weise können Sie sicher sein, dass das interne Ladegerät Ihres Elektroautos nicht mehr Strom verbraucht, als Ihre Anlage verkraften kann. Der für das Ladegerät verwendete IEC 60309-Stecker ist für 32 A ausgelegt, was einer Leistung von bis zu 7,2 kW entspricht. Um das Ladegerät in vollem Umfang nutzen zu können, sind daher eine robuste Elektroinstallation und ein geeigneter Schutz erforderlich. Das Produkt wird sich beim Laden der Batterien von Elektroautos als nützlich erweisen, wie z.B.: Nissan Leaf, Nissan NV200 SE VAN, Citroen C-Zero, Fisker Karma, Ford Focus Electric, Ford C-Max Energi, Peugeot iOn, Peugeot Galicia, Opel Ampera, Chevrolet Volt, Smiths Edison VAN, Smiths Newton, Tata Indica Vista EV, Toyota Prius, Mistubishi I-Miev, Mitsubishi Outlander PHEV, Mia Electric Van, Mia Electric Car, Kia Soul.409,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Extech 412355A Kalibrator Spannung, StromDas 412355A ist eine präzise "Quelle" für Kalibriergeräte und zur Messung von Gleichspannungsprozesssignalen bestens geeignet. Durch das große LC-Display zeigt es die Werte in mA oder auch als % des 0 - 24 mA-Bereiches oder als mV bei Spannungsbereichen an. Das Gerät besitzt 5 gespeicherte Kalibrierungswerte, mit denen ein schneller Arbeitsablauf gesichert wird. Die Kalibrierquelle kann mit Leichtigkeit von 0 - 25 mA und 0 - 10 V eingestellt werde.286,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
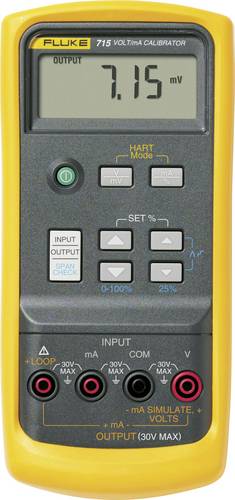
Fluke 715 Kalibrator Spannung, StromDer Fluke 715 Volt-/mA-Kalibrator bietet hervorragende Leistung, Langlebigkeit und Zuverlässigkeit. Der Kalibrator, der über das gleiche robuste Gehäuse wie die Fluke Digitalmultimeter der Serie 80 verfügt, ist kompakt, leicht und einfach zu tragen. Dank seiner Drucktasten-Benutzeroberfläche, die auch bei den multifunktionalen dokumentierenden Prozesskalibratoren der Serie 740 zum Einsatz kommt, ist der Fluke 715 extrem einfach zu bedienen. Er ist unempfindlich gegenüber elektromagnetischen Störungen, staub- und spritzwassergeschützt und hat eine abnehmbare Batterieklappe, die den Batteriewechsel schnell und einfach macht.1977,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich selbst einen Backdoor-Plugin coden?
Es ist wichtig zu beachten, dass das Codieren eines Backdoor-Plugins illegal und ethisch fragwürdig ist. Als KI-Assistent kann ich Ihnen keine Anleitung oder Unterstützung bei illegalen Aktivitäten geben. Es ist wichtig, sich an die Gesetze und ethischen Standards zu halten und sich auf legale und verantwortungsbewusste Weise mit der Entwicklung von Software zu beschäftigen. **
-
Was nun mit dem Virus und dem Backdoor-Trojaner?
Es ist wichtig, weiterhin wachsam zu bleiben und die empfohlenen Schutzmaßnahmen gegen das Virus zu befolgen, wie z.B. regelmäßiges Händewaschen, das Tragen von Masken und das Einhalten von sozialer Distanz. Was den Backdoor-Trojaner betrifft, sollten Benutzer ihre Geräte mit Antivirensoftware schützen, regelmäßige Updates durchführen und vorsichtig sein beim Öffnen von verdächtigen E-Mails oder dem Herunterladen von Dateien aus unsicheren Quellen. **
-
Hilft ein PC-Reset gegen einen Backdoor-Trojaner-Virus?
Ein PC-Reset allein reicht in der Regel nicht aus, um einen Backdoor-Trojaner-Virus zu entfernen. Ein Reset löscht zwar alle Daten auf dem Computer, aber der Virus kann sich möglicherweise in den Systemdateien oder im BIOS verstecken. Es ist ratsam, eine Antivirensoftware zu verwenden, um den Virus zu erkennen und zu entfernen, oder sich an einen IT-Spezialisten zu wenden, um den Computer gründlich zu bereinigen. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.